Telconis verknüpft ISO 27001, NIS2 / NISG 2026 und Cyber Trust Austria über 144 gepflegte Querverweise. Was Sie einmal ausfüllen, zählt automatisch für die anderen Rahmenwerke mit — statt dreimal dieselbe Arbeit.
Keine Kreditkarte nötig · 3 PDF-Berichte inklusive · EU-Rechenzentrum, DSGVO-konform
Warum Telconis
NIS2, ISO 27001 und Cyber Trust Austria stellen gleichzeitig Anforderungen. Telconis gibt Ihnen die Struktur und Transparenz, die Sie brauchen.
Das NISG 2026 verpflichtet Tausende österreichische Unternehmen zur NIS2-Konformität. Gleichzeitig fordern Kunden und Partner ISO 27001 — oft beides auf einmal.
Auditoren erwarten nachvollziehbare, vollständige Dokumentation. Tabellen bieten weder Versionierung noch Nachweis-Trail — und kosten beim nächsten Audit wertvolle Zeit.
Statt drei verschiedene Tools für ISO, NIS2 und BCM zu betreiben, verwalten Sie alles zentral — mit gemeinsamem Asset-Inventar, geteilten Maßnahmen und konsolidierten Reports.
Funktionen
Von der ISO-Erstimplementierung bis zum jährlichen NIS2-Meldezyklus — Telconis begleitet jeden Schritt Ihrer Compliance-Reise.
Alle 93 Controls des Annex A strukturiert erfassen, bewerten und nachweisen — mit integriertem Statement of Applicability.
Betroffenheitsprüfung, §32-Maßnahmen (a bis j), Lieferkettenrisiken und Meldepflichtverfolgung — für wesentliche und wichtige Einrichtungen.
Selbstbewertung gegen die B/A/G/P-Kriterien des Cyber Trust Austria Gütesiegels mit aktuellem Label-Status und Fortschrittsanzeige.
Business-Impact-Analysen, Notfallpläne und Wiederanlaufkonzepte strukturiert dokumentieren und aktuell halten.
Bedrohungen identifizieren, bewerten und behandeln. Vollständiges Asset-Inventar mit CIA-Klassifizierung als Grundlage für die Risikoanalyse.
Fragen zu ISO-Controls, NIS2-Maßnahmen oder BCM-Anforderungen sofort beantwortet — kontextbewusst für Ihre Organisation.
Das Tool in Aktion
Echte Screenshots aus dem System — mit Demodaten einer österreichischen Muster-GmbH.
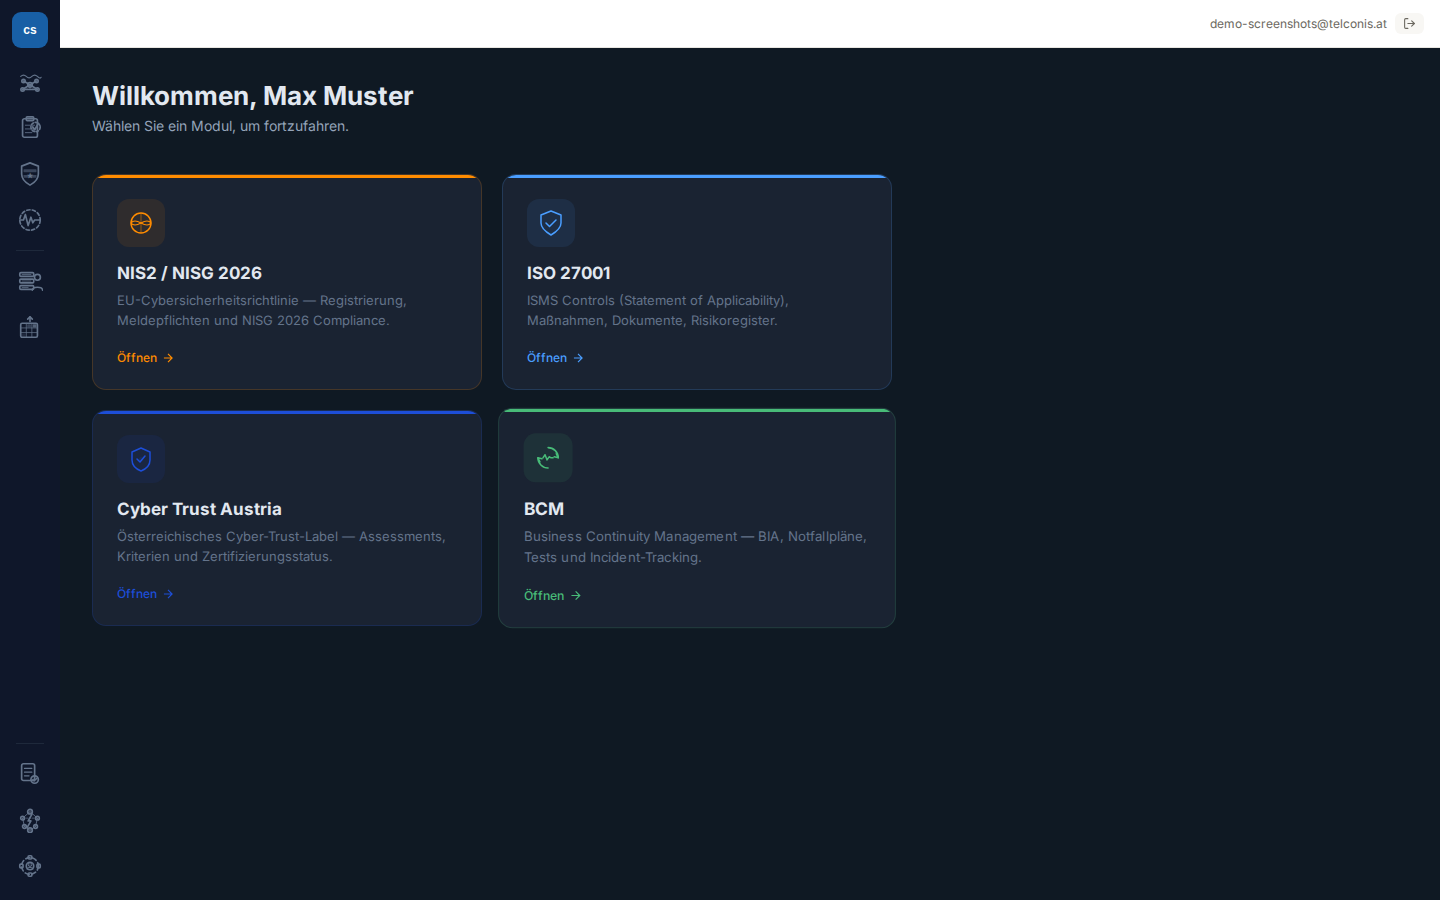
Zentrales Dashboard mit den vier Compliance-Modulen. Ein Klick öffnet das jeweilige Modul.
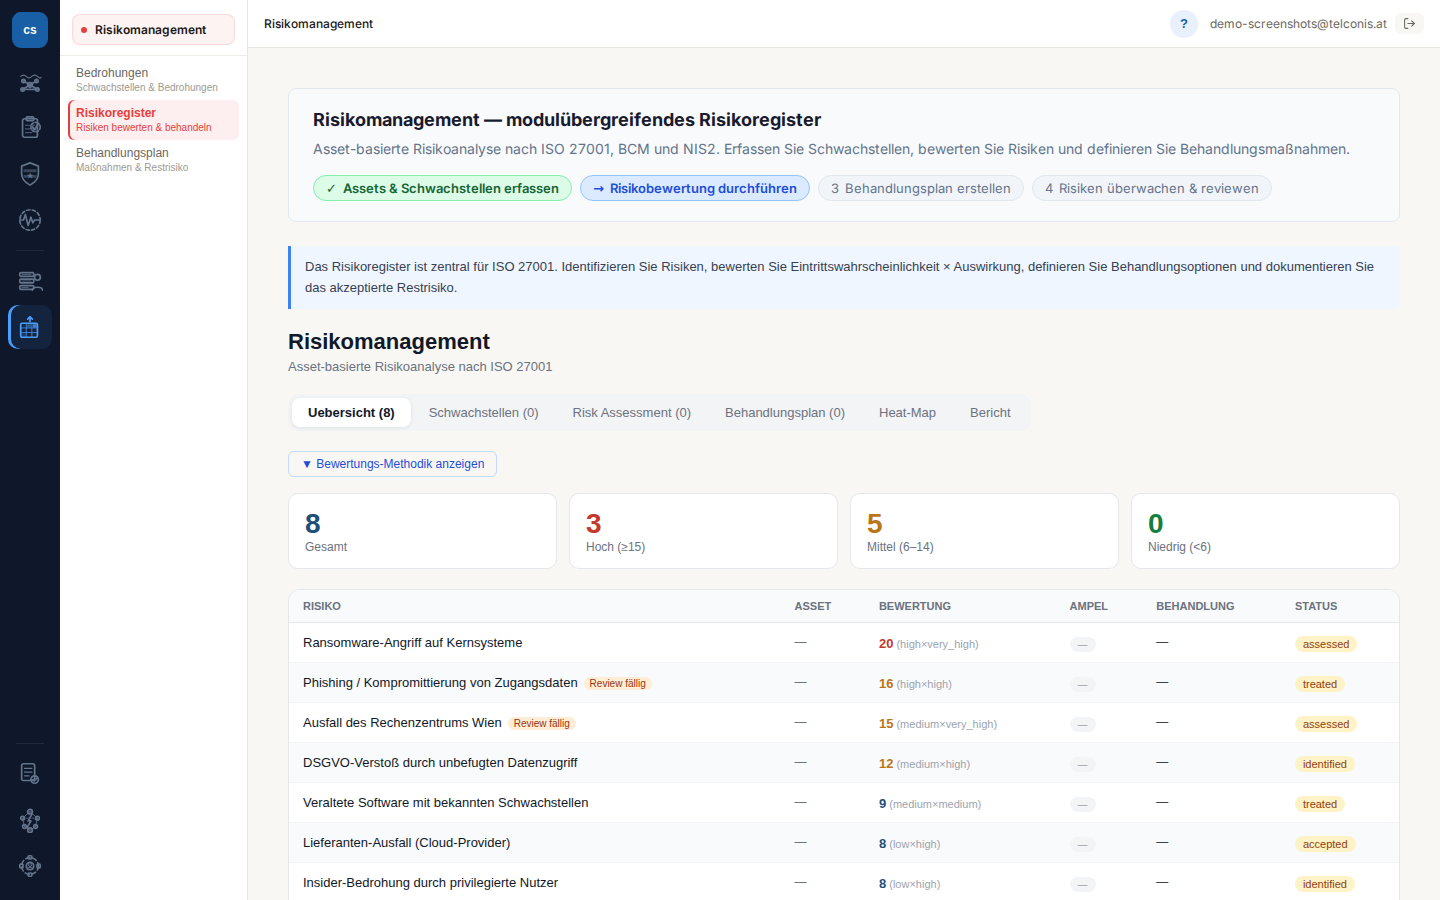
Modulübergreifendes Risikoregister nach ISO 27001 / ISO 27005. Bewertung per Likelihood × Impact, Heat-Map, Behandlungsplan.
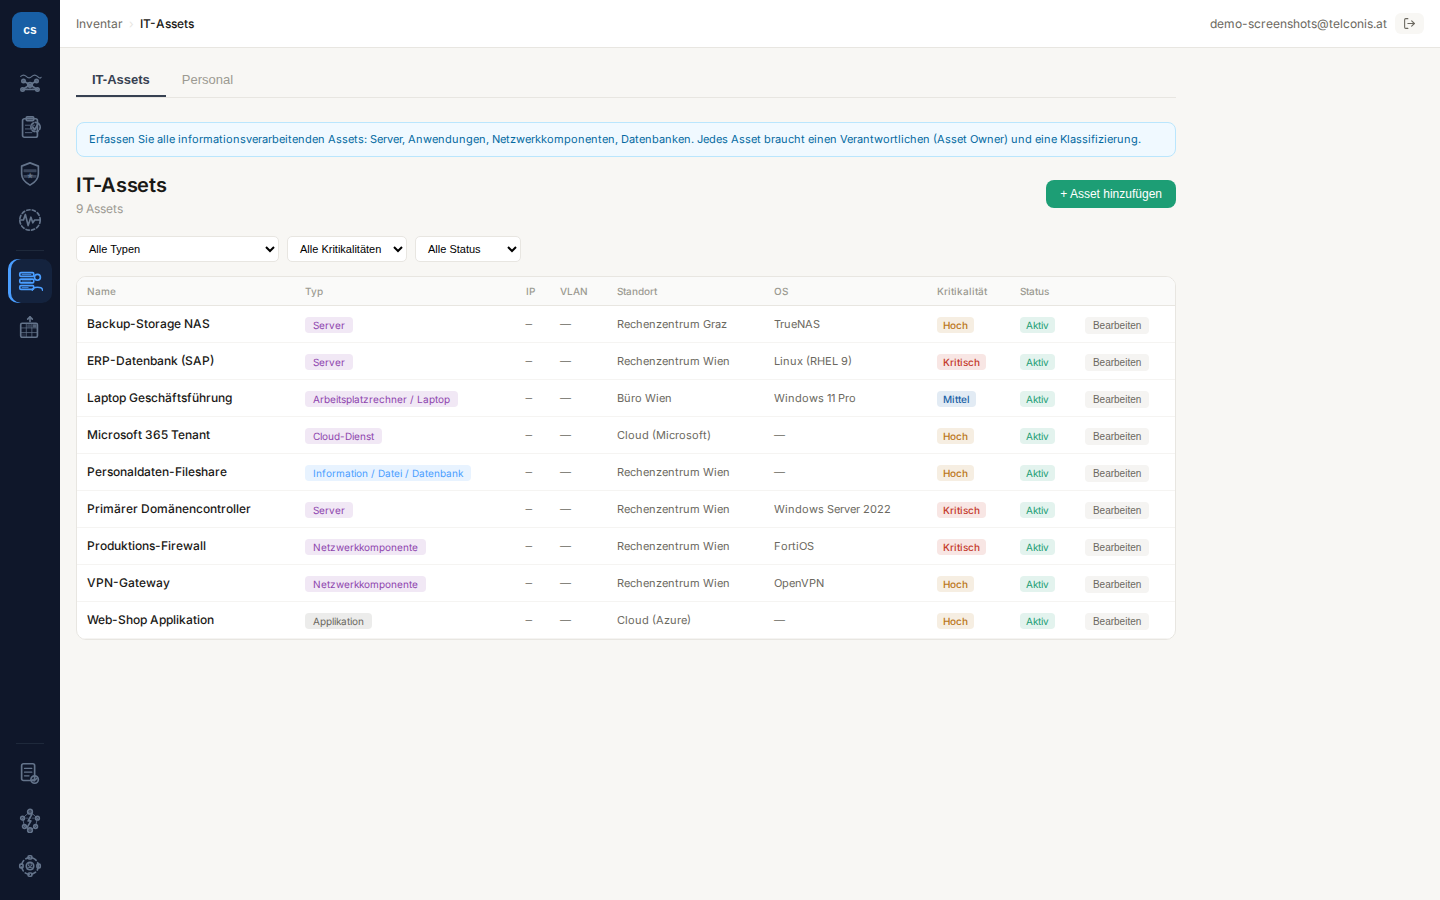
IT-Asset-Inventar mit Typ, Standort, Betriebssystem, Kritikalität und Asset-Owner. Basis für jede ISO-27001-Risikobeurteilung.
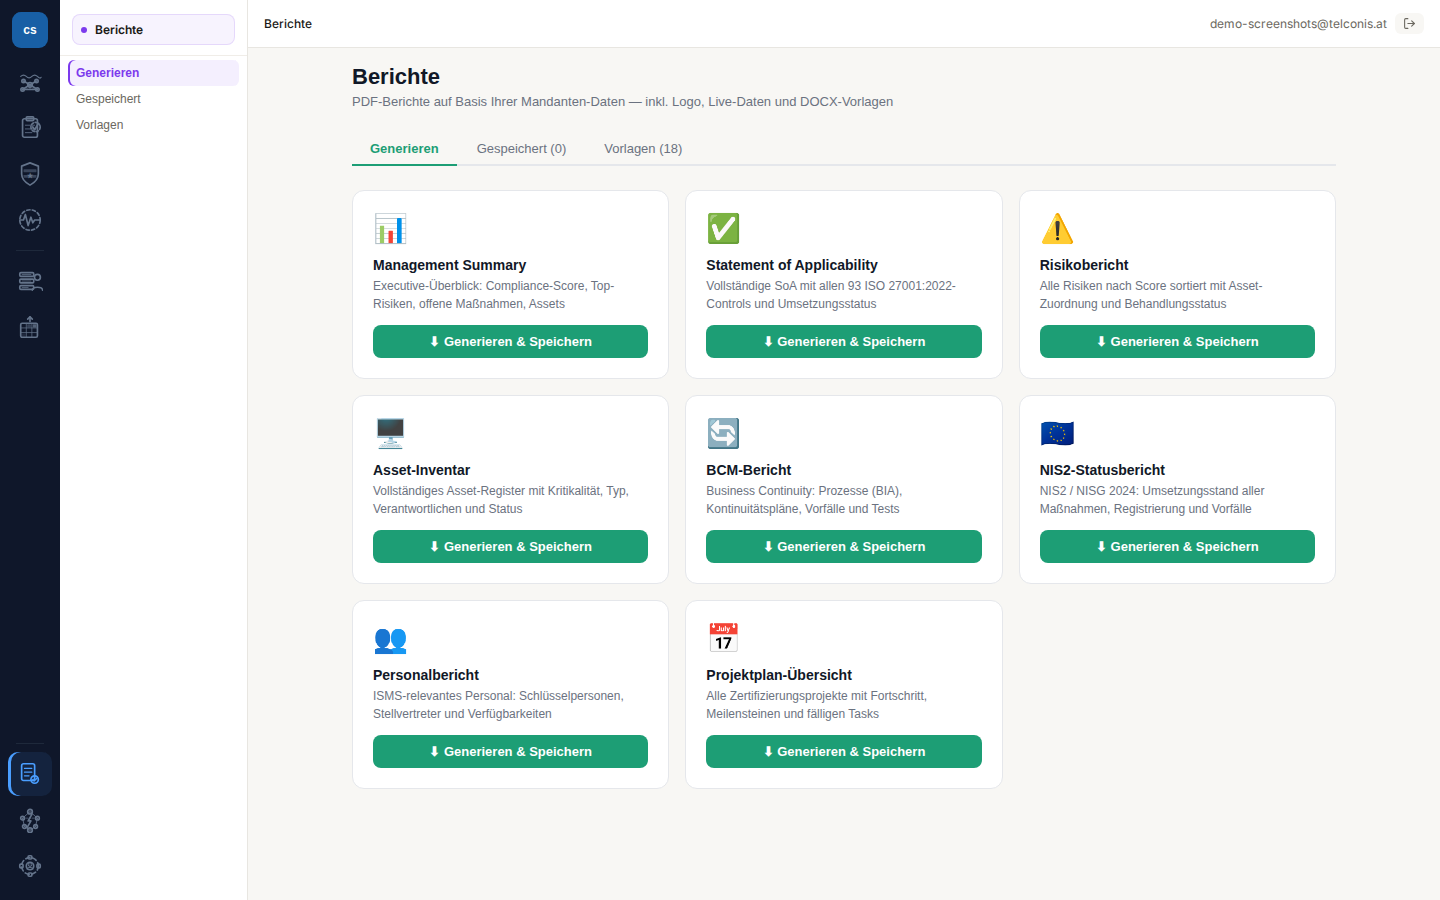
9 sofort generierbare PDF-Berichte (Management Summary, SoA, Risikobericht u. a.) plus 24 vorgefertigte DOCX-Vorlagen zum Download.
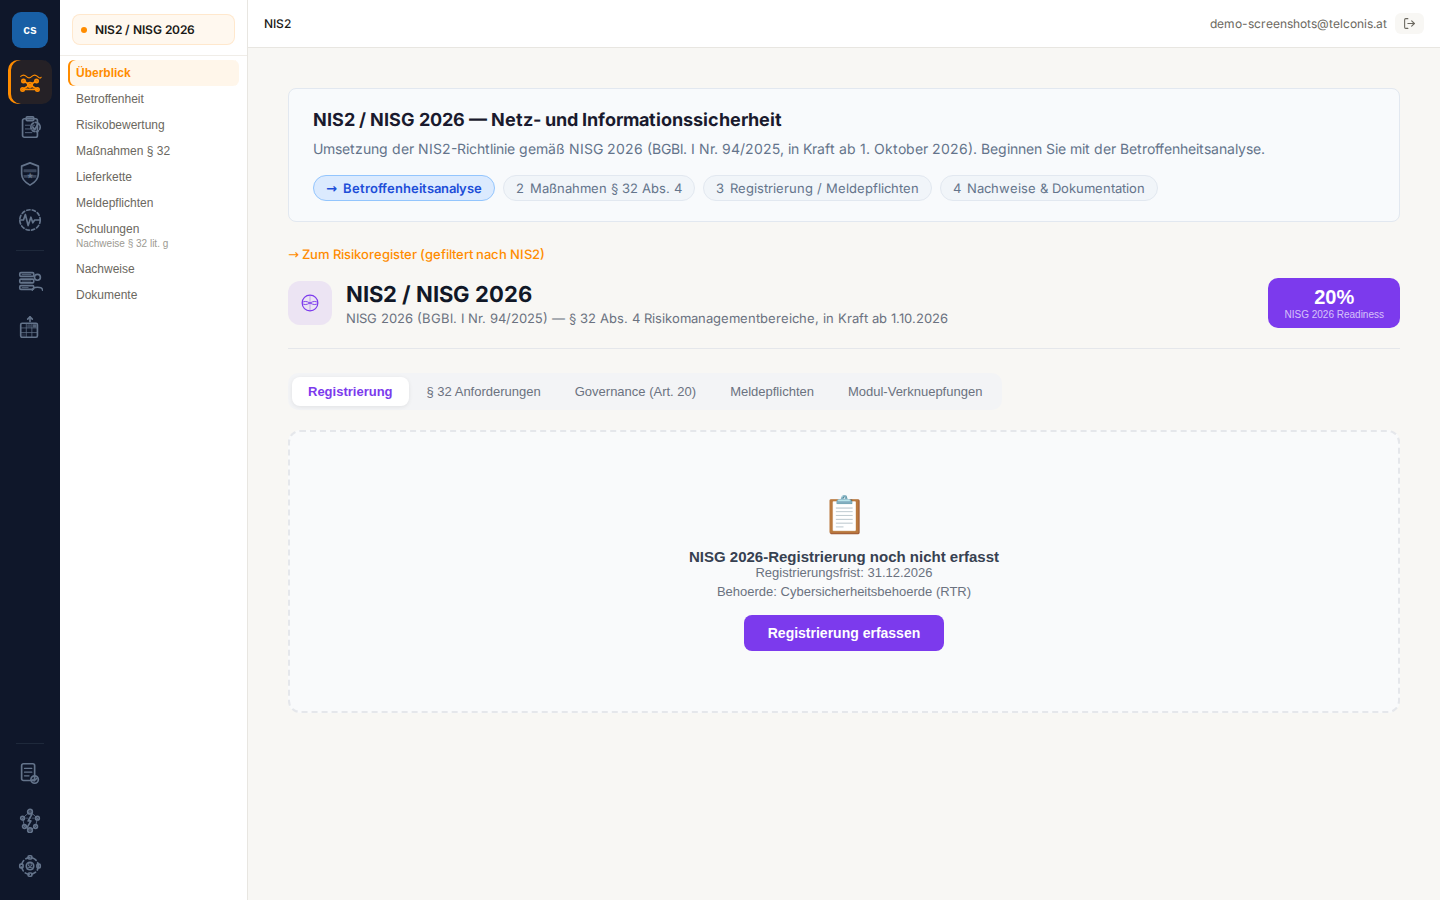
Vollständiges NIS2 / NISG 2026-Modul: Betroffenheitsanalyse, § 32-Maßnahmen, Meldepflichten, Lieferkettenmanagement und Readiness-Score.
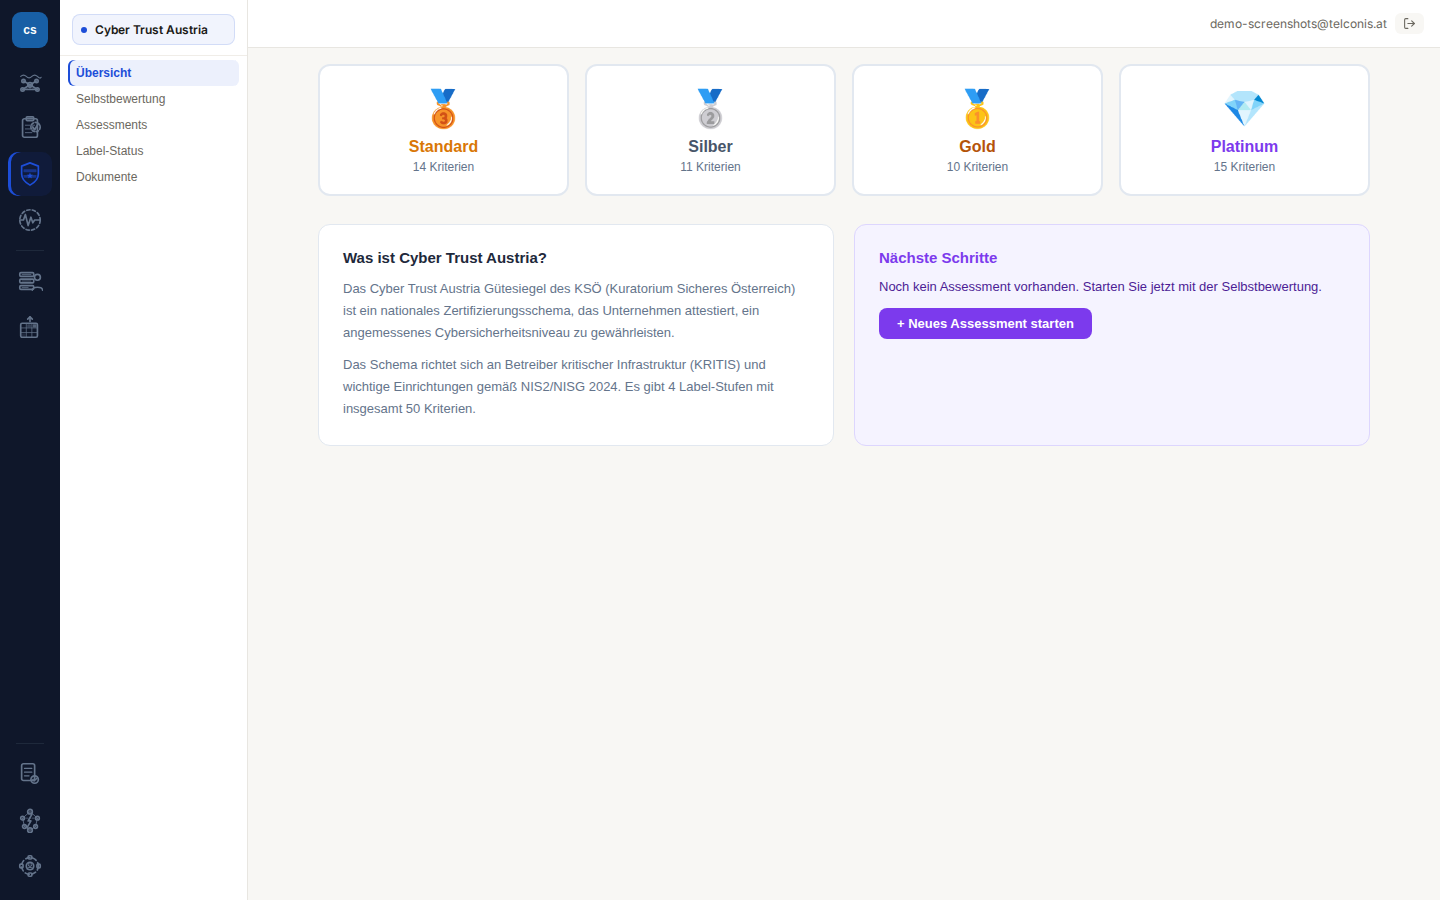
Cyber Trust Austria Gütesiegel (KSÖ) — alle 4 Label-Stufen (Standard / Silber / Gold / Platinum) mit 50 Kriterien und geführtem Assessment.
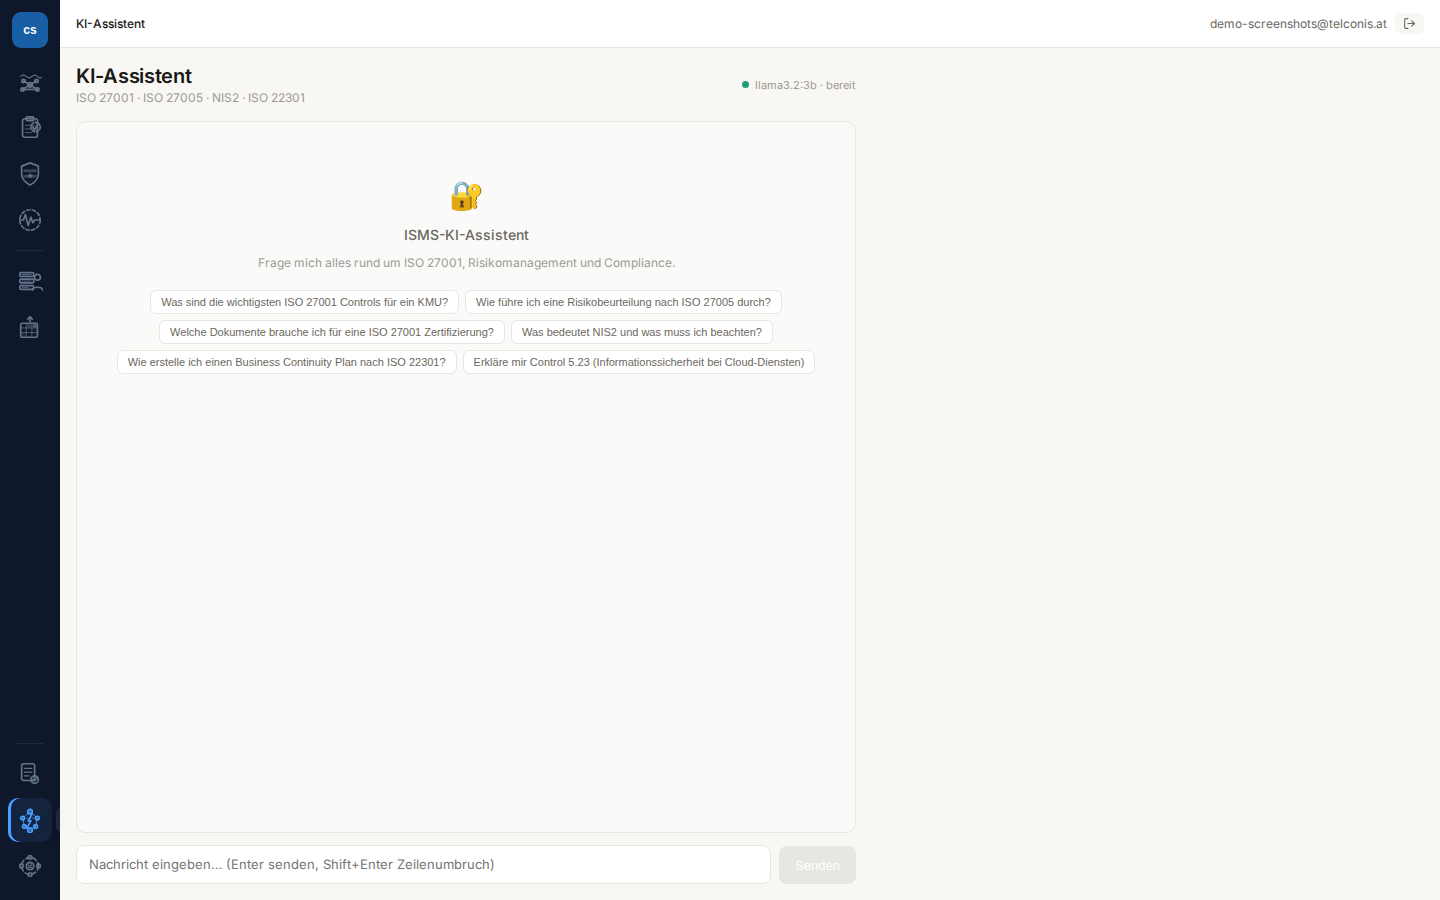
Integrierter KI-Assistent für ISO 27001, ISO 27005, NIS2 und ISO 22301 — beantwortet Fachfragen direkt im Tool, ohne externen Chatbot.
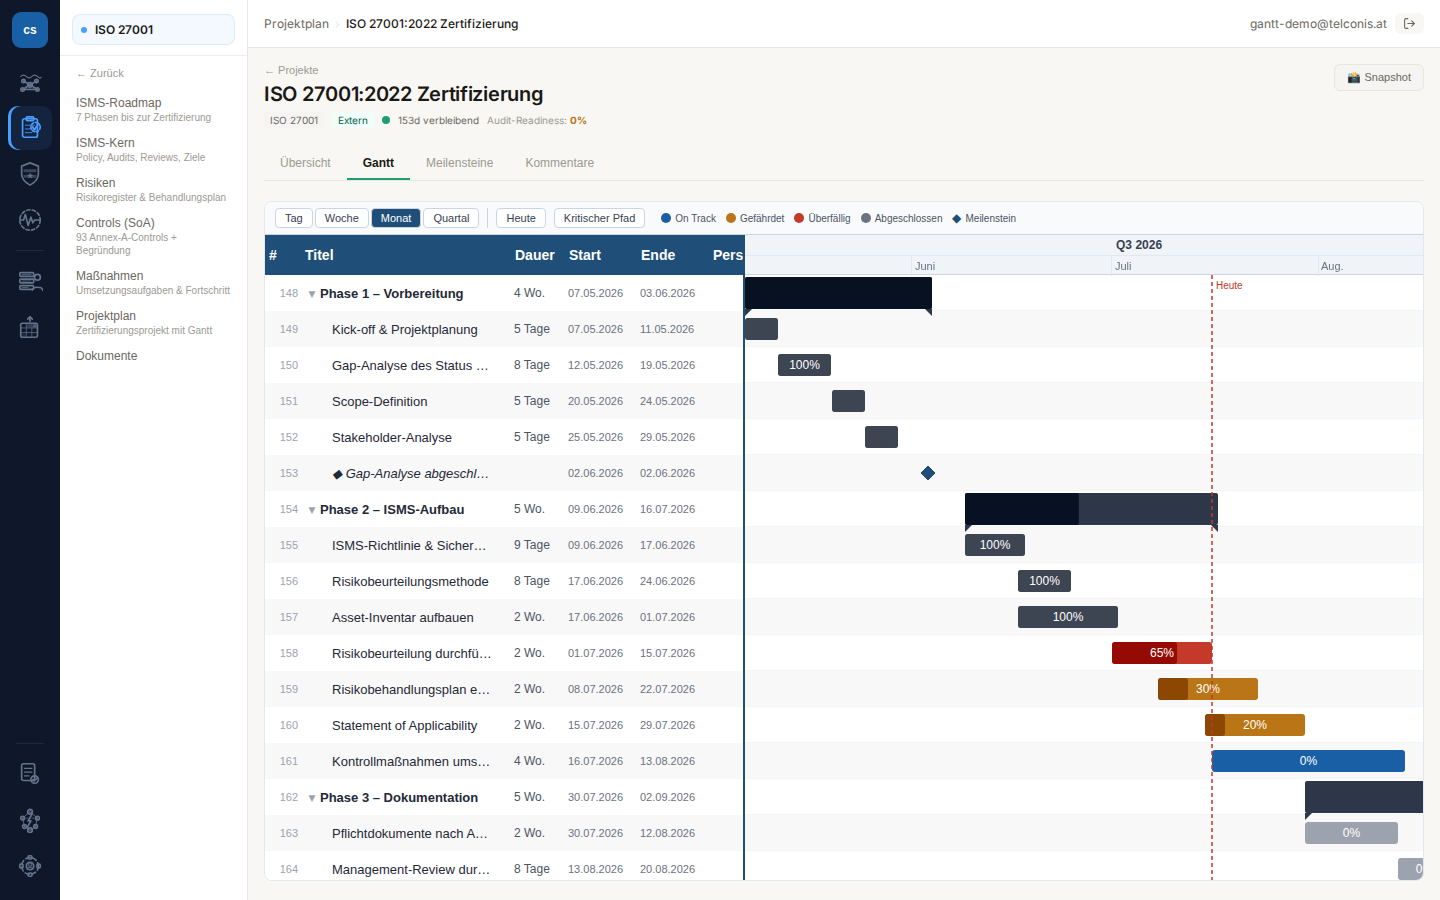
Integrierter Gantt-Projektplan für ISO-27001-Zertifizierungsprojekte. Phasen, Meilensteine, Kritischer Pfad, Fortschritt pro Aufgabe — alles direkt im ISMS.
Sofort einsatzbereit
Alle Vorlagen sind als DOCX enthalten und mit Ihren Mandanten-Daten vorausgefüllt. Kein Copy-Paste, keine leeren Formulare.
Dokumentation
Registrierung, alle sechs Module, KI-Assistent, Berichte und Vorlagen — Schritt für Schritt erklärt, mit echten Screenshots aus der Anwendung.
Kostenlos und ohne Registrierung — sehen Sie schon vor der Anmeldung genau, was Sie erwartet.
Bevor Sie fragen
Die drei Fragen, die bei Compliance-Software vor dem Preis kommen — hier vorab beantwortet.
Ihre Daten liegen auf dedizierter Infrastruktur bei Hetzner in Falkenstein, Deutschland — innerhalb der EU, ohne Drittlandtransfer. Ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO ist Teil des Vertrags, nicht Aufpreis. Tägliche verschlüsselte Sicherungen.
Hinter Telconis steht die Telcon OG, ein österreichisches Unternehmen, im Firmenbuch unter FN 537381t eingetragen. Sie haben dort einen festen, persönlichen Ansprechpartner. Für ein KMU-ISMS ist das meist nützlicher als eine Support-Warteschlange.
Jeder Bericht und jede Vorlage ist als PDF oder DOCX exportierbar — auch in der Testphase. Wenn Sie gehen wollen, nehmen Sie Ihre vollständige Dokumentation mit. Kein proprietäres Format, keine Geiselhaft.
Preise
Ein fester Jahrespreis je Größe. NIS2 / NISG 2026 und Cyber Trust Austria sind bei ISMS (ISO 27001) inklusive. Testen Sie vorher 14 Tage kostenlos.
Tabelle seitlich wischen, um alle Pakete zu sehen.
| Leistung | Gratis € 0 14 Tage, keine Kreditkarte |
ISMS (ISO 27001) € 4.190 pro Jahr, zzgl. USt. |
Empfohlen ISMS + BCM € 5.990 pro Jahr, zzgl. USt. |
BCM (ISO 22301) € 2.990 pro Jahr, zzgl. USt. |
|---|---|---|---|---|
| Normen | ||||
| ISMS (ISO 27001:2022) | enthalten | enthalten | enthalten | nicht enthalten |
| BCM (ISO 22301:2019) | enthalten | nicht enthalten | enthalten | enthalten |
| NIS2 / NISG 2026 | enthalten | enthalten | enthalten | nicht enthalten |
| Cyber Trust Austria | enthalten | enthalten | enthalten | nicht enthalten |
| Zugang | ||||
| Bearbeiter inklusive | 3 Nutzer | 3 | 3 | 3 |
| Jeder weitere Bearbeiter | nicht enthalten | € 350/Jahr | € 350/Jahr | € 350/Jahr |
| Leser (Geschäftsführung, Auditor) | in den 3 Nutzern | unbegrenzt, kostenlos | unbegrenzt, kostenlos | unbegrenzt, kostenlos |
| Laufzeit | 14 Tage | 12 Monate | 12 Monate | 12 Monate |
| Funktionen | ||||
| KI-Assistent, offline | 3 Anfragen am Tag | ohne Limit | ohne Limit | ohne Limit |
| PDF-Berichte | 3 zum Ansehen | ohne Limit | ohne Limit | ohne Limit |
| Word-Vorlagen | nicht enthalten | enthalten | enthalten | enthalten |
| Persönlicher Support per E-Mail | enthalten | enthalten | enthalten | enthalten |
| Bestellen | Kostenlos testen | Bestellenoder Demo anfragen | Bestellenoder Demo anfragen | Bestellenoder Demo anfragen |
ab € 1.800 einmalig, optional
Sie haben schon Listen? Wir übernehmen sie für Sie in Telconis: Ihre Assets, Ihr Personal und Ihre Geschäftsprozesse, aus Excel oder aus Ihrer bestehenden Aufstellung. Dazu legen wir Firmenprofil, Benutzer und Rollen an.
Der Preis richtet sich danach, wie viele Listen übernommen werden und wie umfangreich sie sind.
auf Anfrage
Risikoanalyse, Notfallplanung, Vorbereitung auf das Audit und Schulung auf Telconis: persönlich, mit Ihnen und Ihren Mitarbeitenden.
Rufen Sie an unter +43 677 638 111 02 oder schreiben Sie an kontakt@telconis.at.
Bearbeiter arbeiten in Telconis mit. Leser, etwa Geschäftsführung oder Auditor, sehen alles ein und erstellen Berichte, ändern aber nichts.
Bereits Kunde? Hier anmelden →
Häufige Fragen
NIS2 ist die EU-Richtlinie für Cybersicherheit; in Österreich wird sie durch das NISG 2026 umgesetzt. Betroffen sind wesentliche und wichtige Einrichtungen aus Sektoren wie Energie, Gesundheit, digitale Infrastruktur, Verkehr oder verarbeitendes Gewerbe — je nach Unternehmensgröße und Branche. Telconis bietet eine Betroffenheitsprüfung sowie den vollständigen § 32-Maßnahmenkatalog (a–j).
Telconis bietet drei Pakete mit festem Jahrespreis je Unternehmensgröße, zzgl. USt.: ISMS (ISO 27001, mit NIS2 / NISG 2026 und Cyber Trust Austria) 4.190 € bis 49 Mitarbeitende und 7.190 € von 50 bis 249, BCM (ISO 22301) 2.990 € und 4.790 €, ISMS + BCM (empfohlen) 5.990 € und 9.590 €. Enthalten sind 3 Bearbeiter bis 49 Mitarbeitende und 5 Bearbeiter von 50 bis 249; jeder weitere kostet 350 € im Jahr, Leser sind kostenlos. Ab 250 Mitarbeitenden auf Anfrage. Vorher testen Sie 14 Tage kostenlos mit 3 Nutzern.
ISO 27001:2022 ist ein internationaler Zertifizierungsstandard für Informationssicherheits-Managementsysteme (93 Controls im Annex A). NIS2 / NISG 2026 ist eine gesetzliche EU-Verpflichtung für bestimmte Sektoren mit Meldepflichten bei Sicherheitsvorfällen. Cyber Trust Austria ist ein freiwilliges österreichisches Gütesiegel (KSÖ) mit vier Stufen (Standard/Silber/Gold/Platinum). Telconis bildet alle drei Rahmenwerke inklusive gegenseitiger Control-Zuordnung (Framework-Mapping) in einer Plattform ab.
Ja. Der Gratis-Plan ist 14 Tage kostenlos nutzbar, ohne Kreditkarte, mit Zugriff auf alle Compliance-Module für 3 Nutzer. Drei PDF-Berichte sind enthalten, damit Sie sehen, was die Plattform liefert; erzeugte Dokumente tragen einen Testversions-Hinweis. Der Zugang steht sofort offen, Sie warten auf nichts.
Ja. Telconis verwaltet ISO 27001:2022, NIS2 / NISG 2026, Cyber Trust Austria und Business Continuity Management (ISO 22301) zentral — mit gemeinsamem Asset-Inventar, geteilten Maßnahmen, Risikoregister und konsolidierten Reports statt separater Einzeltools.
Telconis enthält 24 vorausgefüllte DOCX-Vorlagen (u. a. Risikobeurteilungsmethodik, Statement of Applicability, Business-Impact-Analyse, Sicherheitsvorfallmeldung) sowie 9 direkt generierbare PDF-Berichte wie Management Summary, SoA und Risikobericht.
Bestellen
Ihr Zugang wird sofort eingerichtet — die Zugangsdaten bekommen Sie unmittelbar per E-Mail und können gleich loslegen. Auftragsbestätigung und erste Rechnung folgen von uns; verrechnet wird erst danach.
Bestellung anfragen
Demo anfragen
Wir zeigen Ihnen Telconis in einer persönlichen Demo — abgestimmt auf Ihren Sektor, Ihre Frameworks und Ihre Anforderungen.
Demo anfragen